
#web-app
Notas del operador archivadas bajo web-app — cronológicas, las más nuevas primero.

Revisión de seguridad en 48 horas: cuándo empieza el reloj
Una revisión de seguridad en 48 horas es posible en una app web si el acceso funciona. El reloj empieza en el login, no con el cobro.

Revisión de seguridad de API: empieza por las llamadas que ya hace la UI
Una API security review para un equipo de producto empieza por los endpoints que la página ya llama — auth faltante, acceso a objetos, uploads y exports.
Application security assessment: la versión usable
Una application security assessment debería ordenar lo que un usuario logueado puede abusar. Esta es la versión acotada que un equipo puede terminar en una semana.
Revisión de seguridad de autenticación: el login es el producto
Una authentication security review mira login, reset, invitaciones, roles y sesión — el trabajo que la mayoría de compradores de app web necesita.
Revisión autorizada de app web: por qué importa el permiso
Una revisión autorizada de app web empieza con permiso escrito y una URL que te pertenece. Eso separa una revisión profesional de un escaneo imprudente.
Pentest barato: cuando el PDF es solo un escáner
Las cotizaciones de pentest completo bajo US$1,000 suelen ser un PDF de escáner. En qué se diferencia un cheap penetration test de un paso humano.
IDOR en una revisión de app web: el hallazgo que el comprador nombra
Cuando el comprador dice IDOR quiere decir acceso a objetos que ignora de quién es el registro. Eso entra en una revisión autorizada.
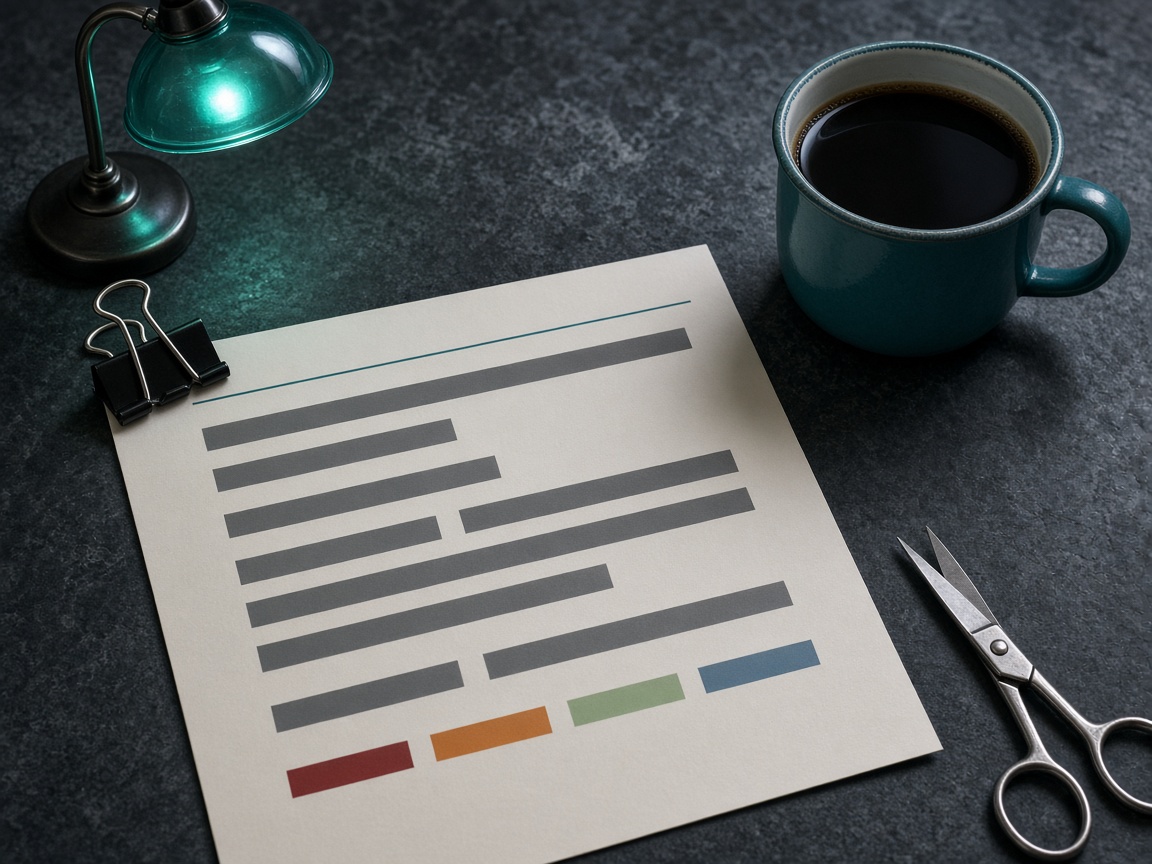
Informe de pentest de muestra: qué exigir antes de mandar credenciales
Un sample pentest report debería mostrar barras de severidad, remediaciones y estado restaurado — sin nombres de clientes ni payloads.
SSO y Entra en una revisión de seguridad de app web
Una invitación guest le gana a una contraseña compartida. Qué otorgar en una app detrás de Entra o Google sin entregar las llaves.
Web app pentest vs revisión de seguridad: qué estás comprando
El comprador escribe pentest. La mayoría de equipos necesita una revisión autorizada de 48 horas de la UI, el auth y la API. Cuándo sí vale el trabajo CREST largo.
Cuánto cuesta una revisión de seguridad de app web en 2026
La mayoría de cotizaciones serias de pentest de una app chica caen entre US$2,500 y US$15,000. Qué debería incluir una revisión autorizada de 48 horas — y qué no.
Web application pentest: qué estás comprando de verdad
El mercado busca web application pentest. La mayoría de equipos necesita una revisión autorizada de la UI, el auth y la API — no un red team de seis semanas.
Qué es un penetration test para un equipo de producto
Un penetration test es uso hostil autorizado de un sistema que te pertenece. En un SaaS suele ser la UI, el auth y la API — no un red team de película.